佐川急便、最大5323万件流出か=送り状データなどの個人情報―不正アクセス
佐川急便は23日、不正アクセスにより最大約5323万件の個人情報が流出した可能性があると発表した。漏えいした恐れがあるのは、送り状データに含まれる依頼主や届け先の氏名、住所、電話番号など。同社は先月30日、配送状況を確認する「お荷物問い合わせサービス」に不正アクセスがあったと発表していた。
対象は、6月21日から9月30日までの約100日分の送り状データのほか、同社が運送を担う法人顧客の住所や電話番号、インターネットサービス「スマートクラブ」に登録した会員情報。送り状データには相当数の重複があり、件数は実際に漏えいした人数を示すものではないという。
不正アクセス発生後、停止していた問い合わせサービスは再開した。「飛脚宅配便」の受け付けなど一部サービスは引き続き停止する。
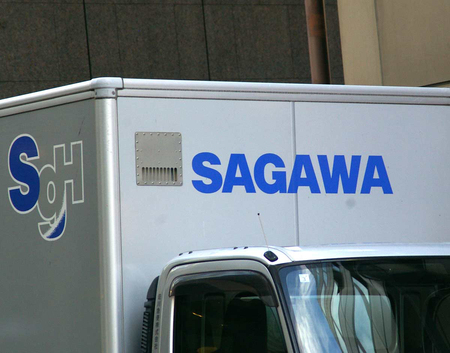
〔写真説明〕佐川急便のトラック=資料
2026年10月23日 19時37分