企業、問われるデータ管理=長期保管でタイムズ被害拡大―不正アクセス
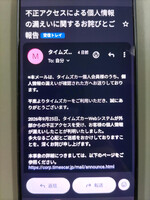
不正アクセスによる情報流出が止まらない。カーシェアリングサービス「タイムズカー」の場合、運転免許証などの本人確認書類を独自判断で長期保存していたことが被害拡大の一因となった。「生成AI(人工知能)の登場で攻撃側のコストが下がっている」(専門家)とされる中、企業にはデータ管理の一段の徹底が求められている。
タイムズカーでは、退会者を含めた過去7年の会員情報約660万件が流出。このうち本人確認書類の漏えいは約160万件に上った。写真付きの運転免許証画像はクレジットカード発行などに悪用される恐れもあり、利用者の間では「成り済まし」被害への懸念が高まっている。
個人情報保護法は、事業者に対し、利用する必要がなくなった個人データは「遅滞なく消去するよう努めなければならない」と定めている。運営会社の親会社パーク24によると、住所や氏名などの退会者情報は法人税法に基づいて7年間保管。一方、本人確認書類は問い合わせなどに対応するため独自判断で7年間保管していたという。
国立情報学研究所の佐藤一郎教授(情報学)は「本人確認をした時点で削除すべきだった」と指摘。その上で「外部からアクセスできないよう保管すべきで管理もずさんだった」と批判する。
匿名性の高い「ダークウェブ」では、個人情報名簿の売買が横行。サイバーセキュリティー対策を手掛けるマクニカ(横浜市)の掛谷勇治セキュリティ研究センター主席は、公的書類の裏付けがあるなど精度の高い個人情報は「より高値で売れる可能性がある」と懸念を示す。
オンラインサービスの普及で企業が蓄積する個人情報データは膨張している。掛谷氏は「経営層が号令をかけて自社のデータ管理を見直すべきだ」と強調。利用者も、個人情報の扱いを定めた企業の「プライバシーポリシー」の確認といった対応が必要だと話している。
【時事通信社】
〔写真説明〕個人情報の漏えいが判明し、タイムズカー会員に送付されたメール=5日、東京都中央区
2026年10月07日 07時04分