サイバー攻撃、サイト経由型が急増=弱点探索にAI活用か―セキュリティー大手
企業へのサイバー攻撃が相次ぐ中、外部から利用できるウェブサイトやアプリのシステムを経由して攻撃するケースが急増していることが分かった。セキュリティー大手マクニカ(横浜市)によると、情報流出やその恐れが公表された事案は、今年は既に216件に上り、昨年1年間の2.6倍になっている。
サイトごとに弱点を探すには手間やコストがかかり、これまでは目立っていなかったが、高性能の人工知能(AI)活用で探索が容易になっているとみられる。
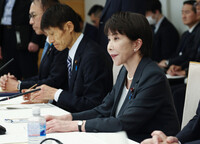
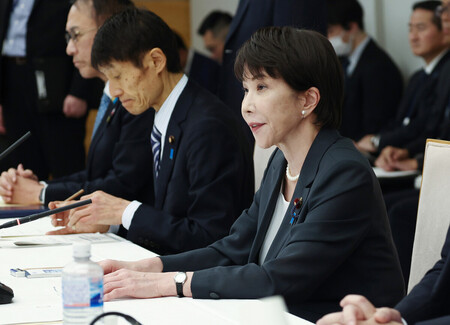
政府が26日に開いたサイバーセキュリティーに関する関係閣僚会議では、攻撃者がウェブシステムを網羅的に調べて侵入口を探し、個人情報を短時間で盗み出す手口が広がっているとの分析が報告された。政府関係者はAIが使われている可能性が高いとの見方を示している。
マクニカによると、被害の公表数は今夏以降に急増し、10月だけで26日までに101件に上った。約2250万件の会員情報が流出した疑いがあるソースネクストや、同じく大量の顧客情報が漏えいした旅行予約サイト「スカイチケット」がこのケースに当たる。
サイトやアプリを通じた攻撃は、企業の内部ネットワークに侵入しなくてもシステムの弱点を直接突けるのが特徴。正規会員としてログインし、本来は見られない他人の情報を表示させようとするケースなどがあるという。
また、これまで被害が突出していた電子商取引(EC)サイトだけでなく、会員向けサイトや予約サービスなど標的も多様化。図書館の蔵書検索や観光列車の座席予約、大学の施設予約といった身近なサービスでも、情報流出やその恐れが確認されている。
サイト固有の脆弱(ぜいじゃく)性は共通ソフトの更新だけでは解消できない。マクニカの瀬治山豊氏は、安全対策の「盲点」が突かれているとして、企業ごとに欠陥の洗い出しと修正が必要と強調する。
セキュリティーに詳しいEGセキュアソリューションズ(東京)の徳丸浩取締役は、機密情報や金銭を扱わないサイトでは安全対策が後回しになりがちだと指摘。AIの進化によって従来は手間に見合わなかった攻撃も容易になり、「攻撃と防御のパワーバランスが崩れた」として、企業に安全対策の徹底を求めている。
【時事通信社】
〔写真説明〕サイバーセキュリティー関係閣僚会議で発言する高市早苗首相(手前)=26日、首相官邸
2026年10月28日 07時11分